



باگ امنیتی ThinOS
آیا از باگ امنیتی ThinOS باخبر هستید؟ دو آسیب پذیری حیاتی در Dell Wyse کشف شده است که تاییدیه آن در سال 2020 توسط کمپانی Dell تایید شده است. زیروکلاینتهایی که میتوانند از راه دور توسط یک مهاجم برای اجرای کد مخرب و دسترسی به پروندههای دلخواه مورد سوء استفاده قرار بگیرند.
از آنجا که رایانههای شخصی با فرم فکتورهای استاندارد قدیمی در سالهای اخیر قدرتمندتر و پر مصرفتر و گرانتر شدهاند، بسیاری از سازمانها و به ویژه آنهایی که در صنعت هستند برای نیازهای محاسباتی خود به تین کلاینت و زیروکلاینت روی آوردهاند که فضای بسیار کمتری نسبت به رایانههای رومیزی سنتی دارند. زیروکلاینتهای Dell Wyse یکی از گزینههای محبوب در بین مشاغل است. تخمین زده میشود که بیش از 6000 سازمان آنها را در شبکههای خود مستقر کرده باشند.
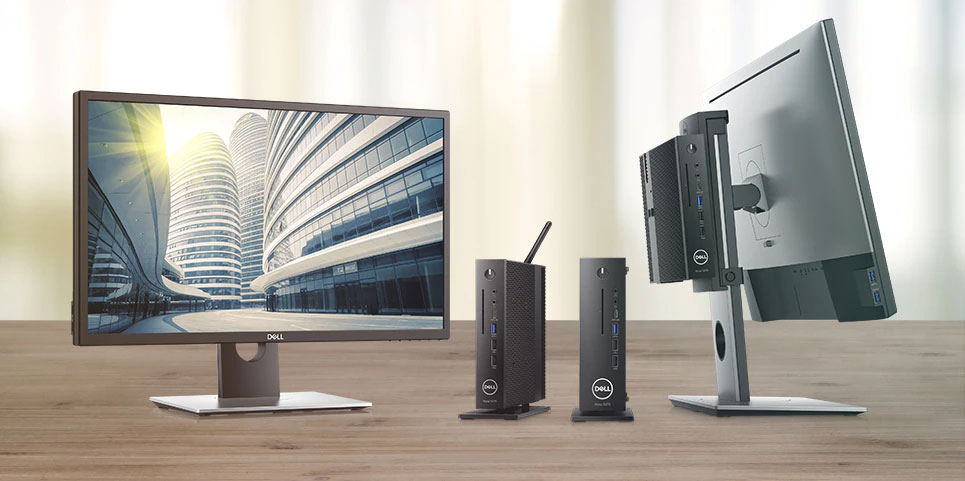
Dell فریم ور خود را با نام ThinOS همراه با دستگاه های Wyse اراِئه داده است. متاسفانه حامل دو آسیب پذیری حیاتی، تحت عنوان CVE-2020-29492 و CVE-2020-29491، در سیستم عامل ThinOS شاهد هستیم. برای رفع این معضل شرکت Dell مستقر در Austin Texas به کاربران توصیه می کند تا یک سرور FTP برای دستگاههای Wyse خود برای بارگیری به روزرسانیها از جمله سیستم عامل، بسته ها و پیکربندی ها تنظیم کنند.
با این حال، محققان امنیتی در شرکت امنیت سایبری CyberMDX، که در بخش مراقبتهای بهداشتی متمرکز است، دریافت که دسترسی به تقریباً دوازده زیروکلاینت Dell Wyse از طریق FTP بدون استفاده از مشخصات با استفاده از یک پروفایل کاربری ناشناس امکان پذیر است. آنها همچنین کشف کردند که فقط سیستم عامل و بستهها امضای امنیتی شده اند. به این معنی است که یک مهاجم میتواند از فایلهای پیکربندی INI برای هدف قرار دادن ماشینهای آسیب پذیر استفاده کند.
آسیب پذیری های ThinOS
Elad Luz، رئیس تحقیق در CyberMDX، بینش بیشتری در مورد پست وبلاگ در مورد اینکه چگونه فقدان اعتبار میتواند زیروکلاینتهای Dell Wyse را در برابر حملات آسیب پذیر کند، می گوید:
“از آنجا که هیچ اعتبارنامه ای وجود ندارد، اساساً هر کسی در شبکه میتواند به سرور FTP دسترسی پیدا کند. از آن طریق پیکربندی فایلهای INI را برای دستگاههای زیروکلاینت تغییر دهد. علاوه بر این، حتی اگر Certificate تنظیم شود، آنها در یک مجموعه بزرگ از کاربران به اشتراک گذاشته میشوند، به آنها امکان میدهد فایلهای INI یکدیگر را تغییر دهند. “
طبق گفته CyberMDX، تنها مدلهای:
Wyze 3020 ،Wyse 3030 LT ،Wyse 3040 ،Wyse 5010 ،Wyse AIO 5040 ،Wyse 5070 ،Wyse 5070 Extended ،Wyse 5470 ،Wyse 5470 AIO، Wyse 7010،Wyse 5060، با ThinOS 8.6 به پایین تحت تأثیر قرار میگیرند.
با این حال کمپانی Dell ورژن ThinOS 9.0 را برای رفع این دو آسیب پذیری مهم منتشر کرده است. متأسفانه Wyze مدل های 3020، 3030 LT ،5010 ،5040 AIO ،5060 و 7010 دیگر نمی توانند به روز شوند.
اگر سازمان شما از مدلی استفاده میکند که به روزرسانی نمیشود. CyberMDX توصیه می کند استفاده از FTP را برای به روزرسانی غیرفعال کنید و به جای آن به یک روش جایگزین اعتماد کنید. در همین حال Dell یک نسخه را منتشر کرده است. مشاوره امنیتی Dell به سازمانها توصیه می کند از یک پروتکل ایمن استفاده کرده و اطمینان حاصل کنند که سرورهای فایلهای INI آنها برای ایمن سازی دستگاههایشان فقط خواندنی باشد.
باگ امنیتی برای کاربران و سازمانها
باگ امنیتی در ThinOS میتواند پیامدهای جدی برای کاربران و سازمانها داشته باشد. این باگ میتواند منجر به ایجاد آسیبپذیریهای گستردهای شود که اطلاعات حساس و دادههای محرمانه را در معرض خطر قرار میدهد. در اینجا چند مورد از تأثیرات بالقوه این باگ بر کاربران و سازمانها را بررسی میکنیم:
- نقض امنیت اطلاعات: یکی از مهمترین تأثیرات این باگ، امکان دسترسی غیرمجاز به دادههای سازمانی است. هکرها میتوانند از این آسیبپذیری سوءاستفاده کرده و به اطلاعات حساس، مانند دادههای مالی، اطلاعات مشتریان و اسناد مهم دسترسی پیدا کنند. این امر میتواند به نقض حریم خصوصی و از دست رفتن اعتماد مشتریان منجر شود.
- اختلال در عملیات روزمره: در صورت حمله موفقیتآمیز، سیستمهای تحت تأثیر ممکن است دچار اختلال شوند. این مسئله میتواند منجر به توقف عملیات کاری، کاهش بهرهوری و زیانهای مالی شود. سازمانها ممکن است نیاز به زمان و منابع زیادی برای بازگرداندن سیستمها به حالت عادی داشته باشند.
- افزایش هزینههای امنیتی: سازمانها برای مقابله با این باگ و جلوگیری از تهدیدات احتمالی، ممکن است مجبور به هزینههای اضافی برای بهروزرسانی سیستمها و تقویت تدابیر امنیتی شوند. این هزینهها شامل اصلاحات نرمافزاری، آموزش کارکنان و سرمایهگذاری در تکنولوژیهای امنیتی جدید میشود.
نتیجهگیری
باگ امنیتی در ThinOS بهوضوح نشان میدهد که حتی سیستمهای بهینهسازیشده و سبک نیز از تهدیدات امنیتی مصون نیستند. این باگ میتواند پیامدهای جدی مانند دسترسی غیرمجاز به دادهها، اختلال در عملیات سازمانی و افزایش هزینههای امنیتی به همراه داشته باشد. برای سازمانها و کاربران، آگاهی از این نوع آسیبپذیریها و اقدام سریع برای رفع آنها ضروری است.
تأکید بر بهروزرسانیهای منظم و پیگیری اصلاحات امنیتی ارائهشده توسط تولیدکنندگان، یکی از بهترین روشها برای کاهش خطرات ناشی از این باگها است. علاوه بر این، سازمانها باید به تقویت تدابیر امنیتی خود بپردازند و از آموزش کارکنان درباره نحوه شناسایی و مقابله با تهدیدات سایبری اطمینان حاصل کنند.
در نهایت، با توجه به اهمیت امنیت در دنیای دیجیتال امروز، توجه دقیق به مشکلات امنیتی و رفع سریع آنها میتواند از بروز مشکلات بزرگتر جلوگیری کند و به حفظ اعتبار و کارایی سازمانها کمک کند. ThinOS، بهعنوان یک سیستمعامل محبوب در محیطهای کاری، نیازمند مراقبت مداوم در برابر تهدیدات امنیتی است تا کاربران و سازمانها بتوانند با اطمینان از آن استفاده کنند.